Domain personenschutzgehalt.de kaufen?
Wir ziehen mit dem Projekt
personenschutzgehalt.de um.
Sind Sie am Kauf der Domain
personenschutzgehalt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain personenschutzgehalt.de kaufen?
Was macht Holger Ponik?
Was macht Holger Ponik? Hat er einen neuen Job? Ist er umgezogen? Oder hat er vielleicht eine neue Leidenschaft entdeckt? Es wäre interessant zu erfahren, was Holger Ponik in letzter Zeit beschäftigt hat. **
Was ist ein Holger?
Was ist ein Holger? Ein Holger ist ein männlicher Vorname, der vor allem im deutschsprachigen Raum verbreitet ist. Es handelt sich um einen althochdeutschen Namen, der "der Kämpfer im heiligen Speer" bedeutet. Holger ist ein eher seltener Name, der aber dennoch in verschiedenen Regionen anzutreffen ist. In der nordischen Mythologie gibt es zudem die Figur des Holger Danske, der als legendärer dänischer Krieger und König gilt. Insgesamt ist ein Holger also eine Person mit einem starken und kämpferischen Charakter. **

Ähnliche Suchbegriffe für Stumm-Holger-Hacking-von
Top-Angebote
Produkte zum Begriff Stumm-Holger-Hacking-von:
-
Absicherung von Aktieninvestments: Optimierung des Rendite/Risiko-Profils mit Optionen, Taschenbuch von Holger Niesmann, Diplomica Verlag GmbH,Absicherung Von Aktieninvestments: Optimierung Des Rendite/risiko-profils Mit Optionen, Taschenbuch Von Holger Niesmann, Diplomica Verlag Gmbh, 978-3-8428-6906-6, Seitenanzahl: 8844,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
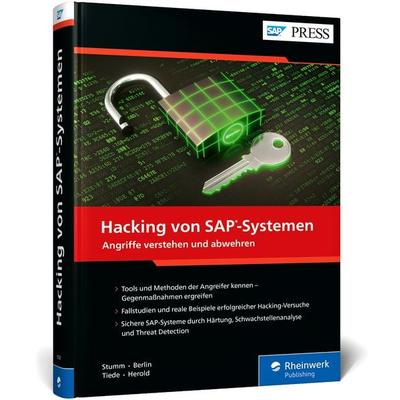
Stumm, Holger: Hacking von SAP-SystemenHacking von SAP-Systemen , Das umfassende Handbuch zur Absicherung Ihrer SAP-Systeme , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20250509, Titel der Reihe: SAP Press##, Autoren: Stumm, Holger~Berlin, Daniel~Tiede, Thomas~Herold, Marcus, Seitenzahl/Blattzahl: 610, Themenüberschrift: COMPUTERS / Networking / Network Protocols, Keyword: ABAP; Angriff abwehren; Anleitung Ratgeber lernen; Beispiele; Hacker Hacking; Hand-Buch Bücher Wissen; Netzwerk Passwörter; Penetrationstest; Pentest; Phishing; Ransomware; SAP Sicherheit; Schwachstellen Methoden; System-Sicherheit; threat detection; vulnerability test, Fachschema: SAP - mySAP~Backup (EDV)~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Datensicherung und Datenrettung~Netzwerkstandards und Netzwerkprotokolle, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 168, Höhe: 41, Gewicht: 1300, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,99,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking, Sachbücher von Jon EricksonDas Buch "Hacking: The Art of Exploitation, 2nd Edition" von Jon Erickson bietet eine umfassende Einführung in die Welt des Hackings und der Computersicherheit. Es richtet sich an Leser, die ein tiefes Verständnis für die Grundlagen der Programmierung und der Sicherheitsanfälligkeiten entwickeln möchten. Mit einem klaren Fokus auf praktische Beispiele und Anleitungen ermutigt das Buch die Leser, aktiv zu lernen und ihre Fähigkeiten im Bereich der Netzwerksicherheit zu erweitern. Die zweite Auflage des Buches behandelt wichtige Themen wie C-Programmierung, Assemblersprache, Entdeckung von Schwachstellen und deren Ausnutzung. Es ist sowohl für Anfänger als auch für erfahrene Fachleute geeignet, die ihr Wissen über die Entwicklung von Hacking-Techniken und -Theorien vertiefen möchten. Die klare Struktur und die detaillierten Erklärungen machen es zu einem unverzichtbaren Werk für alle, die sich für die Sicherheitsaspekte der Informationstechnologie interessieren.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
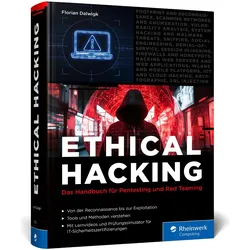
Ethical Hacking, Fachbücher von Florian DalwigkDas Buch "Ethical Hacking" von Florian Dalwigk bietet eine umfassende Einführung in die Welt des Ethical Hackings und richtet sich an alle, die ein tieferes Verständnis für IT-Sicherheit entwickeln möchten. Es vermittelt nicht nur die Grundlagen des Hackens, sondern auch die ethischen und rechtlichen Aspekte, die für die Arbeit in diesem Bereich unerlässlich sind. Der Autor, ein erfahrener Hochschuldozent, führt die Leser durch die Cyber Kill Chain und zeigt, wie potenzielle Bedrohungen identifiziert und neutralisiert werden können. Das Lehrbuch ist nicht nur auf die Vorbereitung auf die Zertifizierung 'Certified Ethical Hacker' ausgerichtet, sondern bietet auch praktische Übungen und Herausforderungen, um das erlernte Wissen anzuwenden. Mit über 500 Übungsfragen, einem Prüfungssimulator und mehr als 150 Video-Lektionen ist dieses Handbuch ein wertvolles Werkzeug für alle, die sich im Bereich der IT-Sicherheit weiterbilden möchten.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was macht Holger Waldenberger jetzt?
Was macht Holger Waldenberger jetzt? Ist er immer noch als Geschäftsführer in der Firma tätig oder hat er sich vielleicht selbstständig gemacht? Vielleicht hat er auch eine neue berufliche Herausforderung angenommen oder ist in den Ruhestand gegangen. Es wäre interessant zu erfahren, was er nach seiner Zeit als Geschäftsführer unternommen hat. **
-
Was macht Holger Waldenberger heute?
Holger Waldenberger ist heute ein erfolgreicher Unternehmer und leitet sein eigenes Unternehmen im Bereich der erneuerbaren Energien. Er hat sich auf die Entwicklung und Installation von Solaranlagen spezialisiert und ist in der Branche sehr angesehen. Neben seiner unternehmerischen Tätigkeit engagiert er sich auch ehrenamtlich für Umweltschutzprojekte und setzt sich aktiv für eine nachhaltige Zukunft ein. Darüber hinaus ist er regelmäßig als Gastdozent an verschiedenen Universitäten tätig, um sein Wissen und seine Erfahrungen mit der nächsten Generation von Unternehmern zu teilen. Holger Waldenberger genießt sein Leben in vollen Zügen und ist stolz darauf, einen Beitrag zu einer saubereren und nachhaltigeren Welt zu leisten. **
-
Wie kann man die Sicherheit von Passwörtern verbessern, um die Gefahr von Hacking und Datenverlust zu minimieren?
1. Verwenden Sie komplexe Passwörter mit einer Kombination aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. 2. Verwenden Sie für jedes Konto ein einzigartiges Passwort. 3. Aktualisieren Sie regelmäßig Ihre Passwörter und nutzen Sie gegebenenfalls einen Passwort-Manager. **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen für ihre Mitarbeiter anbieten, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Zudem sollten sie eine starke Passwortrichtlinie implementieren und Multi-Faktor-Authentifizierung für den Zugriff auf sensible Daten verwenden. Die regelmäßige Aktualisierung von Software und Betriebssystemen sowie die Implementierung von Firewalls und Antivirenprogrammen sind ebenfalls wichtige Maßnahmen, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Darüber hinaus ist es entscheidend, dass Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **

Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Darüber hinaus sollten Unternehmen regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Die Implementierung von Multi-Faktor-Authentifizierung und die regelmäßige Aktualisierung von Sicherheitssoftware und -systemen sind ebenfalls entscheidend, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Schließlich ist es wichtig, dass Unternehmen eine umfassende Incident-Response-Strategie entwickeln, um im Falle eines Sicherheitsvorfalls schnell und **
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Zudem sollten sie eine starke Passwortrichtlinie implementieren und Multi-Faktor-Authentifizierung für den Zugriff auf sensible Daten verwenden. Die regelmäßige Aktualisierung von Software und Betriebssystemen sowie die Implementierung von Firewalls und Antivirenprogrammen sind ebenfalls wichtige Maßnahmen, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Darüber hinaus ist die Durchführung regelmäßiger Sicherheitsaudits und Penetrationstests entscheidend, um potenzielle Schwachstellen zu identifizieren und **
Top-Angebote
Produkte zum Begriff Stumm-Holger-Hacking-von:
-
Hacking von SAP-Systemen von Holger Stumm,Daniel Berlin,Thomas Tiede,Marcus Herold, Rheinwerk eBooks, 978-3-367-10528-1Hacking Von Sap-systemen Von Holger Stumm,daniel Berlin,thomas Tiede,marcus Herold, Rheinwerk Ebooks, 978-3-367-10528-1, Seitenanzahl: 63999,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking von SAP-Systemen, Gebundene Ausgabe von Holger Stumm,Daniel Berlin,Thomas Tiede,Marcus Herold, Rheinwerk, 978-3-367-10526-7Hacking Von Sap-systemen, Gebundene Ausgabe Von Holger Stumm,daniel Berlin,thomas Tiede,marcus Herold, Rheinwerk, 978-3-367-10526-7, Seitenanzahl: 63999,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Absicherung von Aktieninvestments: Optimierung des Rendite/Risiko-Profils mit Optionen, Taschenbuch von Holger Niesmann, Diplomica Verlag GmbH,Absicherung Von Aktieninvestments: Optimierung Des Rendite/risiko-profils Mit Optionen, Taschenbuch Von Holger Niesmann, Diplomica Verlag Gmbh, 978-3-8428-6906-6, Seitenanzahl: 8844,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stumm, Holger: Hacking von SAP-SystemenHacking von SAP-Systemen , Das umfassende Handbuch zur Absicherung Ihrer SAP-Systeme , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20250509, Titel der Reihe: SAP Press##, Autoren: Stumm, Holger~Berlin, Daniel~Tiede, Thomas~Herold, Marcus, Seitenzahl/Blattzahl: 610, Themenüberschrift: COMPUTERS / Networking / Network Protocols, Keyword: ABAP; Angriff abwehren; Anleitung Ratgeber lernen; Beispiele; Hacker Hacking; Hand-Buch Bücher Wissen; Netzwerk Passwörter; Penetrationstest; Pentest; Phishing; Ransomware; SAP Sicherheit; Schwachstellen Methoden; System-Sicherheit; threat detection; vulnerability test, Fachschema: SAP - mySAP~Backup (EDV)~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Datensicherung und Datenrettung~Netzwerkstandards und Netzwerkprotokolle, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 168, Höhe: 41, Gewicht: 1300, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,99,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht Holger Ponik?
Was macht Holger Ponik? Hat er einen neuen Job? Ist er umgezogen? Oder hat er vielleicht eine neue Leidenschaft entdeckt? Es wäre interessant zu erfahren, was Holger Ponik in letzter Zeit beschäftigt hat. **
-
Was ist ein Holger?
Was ist ein Holger? Ein Holger ist ein männlicher Vorname, der vor allem im deutschsprachigen Raum verbreitet ist. Es handelt sich um einen althochdeutschen Namen, der "der Kämpfer im heiligen Speer" bedeutet. Holger ist ein eher seltener Name, der aber dennoch in verschiedenen Regionen anzutreffen ist. In der nordischen Mythologie gibt es zudem die Figur des Holger Danske, der als legendärer dänischer Krieger und König gilt. Insgesamt ist ein Holger also eine Person mit einem starken und kämpferischen Charakter. **
-
Was macht Holger Waldenberger jetzt?
Was macht Holger Waldenberger jetzt? Ist er immer noch als Geschäftsführer in der Firma tätig oder hat er sich vielleicht selbstständig gemacht? Vielleicht hat er auch eine neue berufliche Herausforderung angenommen oder ist in den Ruhestand gegangen. Es wäre interessant zu erfahren, was er nach seiner Zeit als Geschäftsführer unternommen hat. **
-
Was macht Holger Waldenberger heute?
Holger Waldenberger ist heute ein erfolgreicher Unternehmer und leitet sein eigenes Unternehmen im Bereich der erneuerbaren Energien. Er hat sich auf die Entwicklung und Installation von Solaranlagen spezialisiert und ist in der Branche sehr angesehen. Neben seiner unternehmerischen Tätigkeit engagiert er sich auch ehrenamtlich für Umweltschutzprojekte und setzt sich aktiv für eine nachhaltige Zukunft ein. Darüber hinaus ist er regelmäßig als Gastdozent an verschiedenen Universitäten tätig, um sein Wissen und seine Erfahrungen mit der nächsten Generation von Unternehmern zu teilen. Holger Waldenberger genießt sein Leben in vollen Zügen und ist stolz darauf, einen Beitrag zu einer saubereren und nachhaltigeren Welt zu leisten. **
Ähnliche Suchbegriffe für Stumm-Holger-Hacking-von
-
Hacking, Sachbücher von Jon EricksonDas Buch "Hacking: The Art of Exploitation, 2nd Edition" von Jon Erickson bietet eine umfassende Einführung in die Welt des Hackings und der Computersicherheit. Es richtet sich an Leser, die ein tiefes Verständnis für die Grundlagen der Programmierung und der Sicherheitsanfälligkeiten entwickeln möchten. Mit einem klaren Fokus auf praktische Beispiele und Anleitungen ermutigt das Buch die Leser, aktiv zu lernen und ihre Fähigkeiten im Bereich der Netzwerksicherheit zu erweitern. Die zweite Auflage des Buches behandelt wichtige Themen wie C-Programmierung, Assemblersprache, Entdeckung von Schwachstellen und deren Ausnutzung. Es ist sowohl für Anfänger als auch für erfahrene Fachleute geeignet, die ihr Wissen über die Entwicklung von Hacking-Techniken und -Theorien vertiefen möchten. Die klare Struktur und die detaillierten Erklärungen machen es zu einem unverzichtbaren Werk für alle, die sich für die Sicherheitsaspekte der Informationstechnologie interessieren.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ethical Hacking, Fachbücher von Florian DalwigkDas Buch "Ethical Hacking" von Florian Dalwigk bietet eine umfassende Einführung in die Welt des Ethical Hackings und richtet sich an alle, die ein tieferes Verständnis für IT-Sicherheit entwickeln möchten. Es vermittelt nicht nur die Grundlagen des Hackens, sondern auch die ethischen und rechtlichen Aspekte, die für die Arbeit in diesem Bereich unerlässlich sind. Der Autor, ein erfahrener Hochschuldozent, führt die Leser durch die Cyber Kill Chain und zeigt, wie potenzielle Bedrohungen identifiziert und neutralisiert werden können. Das Lehrbuch ist nicht nur auf die Vorbereitung auf die Zertifizierung 'Certified Ethical Hacker' ausgerichtet, sondern bietet auch praktische Übungen und Herausforderungen, um das erlernte Wissen anzuwenden. Mit über 500 Übungsfragen, einem Prüfungssimulator und mehr als 150 Video-Lektionen ist dieses Handbuch ein wertvolles Werkzeug für alle, die sich im Bereich der IT-Sicherheit weiterbilden möchten.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Computer Hacking, Fachbücher von Udo KebschullTechnische Massnahmen, die es Cyberangreifern schwer machen, dienen zur Abschreckung, weil Hacker immer nur so hoch springen, wie sie müssen. Bei komplexen und vor allem sicherheitsrelevanten IT-Infrastrukturen reichen diese technischen Massnahmen allein jedoch oft nicht aus. Dieses Lehrbuch betrachtet alle Aspekte der IT-Sicherheit und effektive Massnahmen, um Angriffe zu detektieren und sich erfolgreich dagegen zu wehren. Es behandelt allgemeine Angriffsmechanismen und Angriffsszenarien, die von Angreifern angewendet werden. Dabei soll klar werden, dass es nicht ausreichend ist, Firewall-Regeln sauber zu konfigurieren oder die aktuellsten Patches einzuspielen. Vielmehr muss ein ganzheitlicher Ansatz gewählt werden, der Nutzende einschliesst (Awareness) und funktionierende Prozesse für den Fall eines konkreten Angriffs etabliert. Das Buch zeigt, wo die Schwachstellen liegen, wie man sie schliesst, wie man Angriffe erkennt und wie man sie erfolgreich abwehrt.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Attention Hacking, Fachbücher von Robin KieraAttention Hacking ist ein Fachbuch, das sich mit innovativen Ansätzen zur Steigerung der Markenaufmerksamkeit und Kundenbindung beschäftigt. Der Autor Dr. Robin Kiera vermittelt praxisnahe Strategien, die sowohl im Versicherungswesen als auch im Einzelhandel Anwendung finden. Das Buch kombiniert theoretische Grundlagen mit zahlreichen Fallstudien und praxisorientierten Hacks, die es ermöglichen, die Herausforderungen des digitalen Zeitalters zu meistern. Es richtet sich an Fachleute, die ihre Kommunikationsstrategien optimieren und ihre Zielgruppen effektiver erreichen möchten. Durch den Einsatz von Analogien und modernen Skalierungsmethoden bietet das Buch einen tiefen Einblick in die Mechanismen der Beeinflussung und des Aufbaus von Autorität. Leser erhalten wertvolle Tipps, wie sie durch gezielte Massnahmen ihre Markenpräsenz stärken und sich in einem wettbewerbsintensiven Markt behaupten können. Die praxisnahen Beispiele und die fundierte Analyse aktueller Trends machen Attention Hacking zu einem unverzichtbaren Ratgeber für alle, die im digitalen Zeitalter erfolgreich agieren wollen.31,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man die Sicherheit von Passwörtern verbessern, um die Gefahr von Hacking und Datenverlust zu minimieren?
1. Verwenden Sie komplexe Passwörter mit einer Kombination aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. 2. Verwenden Sie für jedes Konto ein einzigartiges Passwort. 3. Aktualisieren Sie regelmäßig Ihre Passwörter und nutzen Sie gegebenenfalls einen Passwort-Manager. **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen für ihre Mitarbeiter anbieten, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Zudem sollten sie eine starke Passwortrichtlinie implementieren und Multi-Faktor-Authentifizierung für den Zugriff auf sensible Daten verwenden. Die regelmäßige Aktualisierung von Software und Betriebssystemen sowie die Implementierung von Firewalls und Antivirenprogrammen sind ebenfalls wichtige Maßnahmen, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Darüber hinaus ist es entscheidend, dass Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Darüber hinaus sollten Unternehmen regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Die Implementierung von Multi-Faktor-Authentifizierung und die regelmäßige Aktualisierung von Sicherheitssoftware und -systemen sind ebenfalls entscheidend, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Schließlich ist es wichtig, dass Unternehmen eine umfassende Incident-Response-Strategie entwickeln, um im Falle eines Sicherheitsvorfalls schnell und **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Zudem sollten sie eine starke Passwortrichtlinie implementieren und Multi-Faktor-Authentifizierung für den Zugriff auf sensible Daten verwenden. Die regelmäßige Aktualisierung von Software und Betriebssystemen sowie die Implementierung von Firewalls und Antivirenprogrammen sind ebenfalls wichtige Maßnahmen, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Darüber hinaus ist die Durchführung regelmäßiger Sicherheitsaudits und Penetrationstests entscheidend, um potenzielle Schwachstellen zu identifizieren und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.